
Cyberataki coraz trudniejsze do wykrycia. Debata o odporności cyfrowej firm podczas Executive Innovation Forum
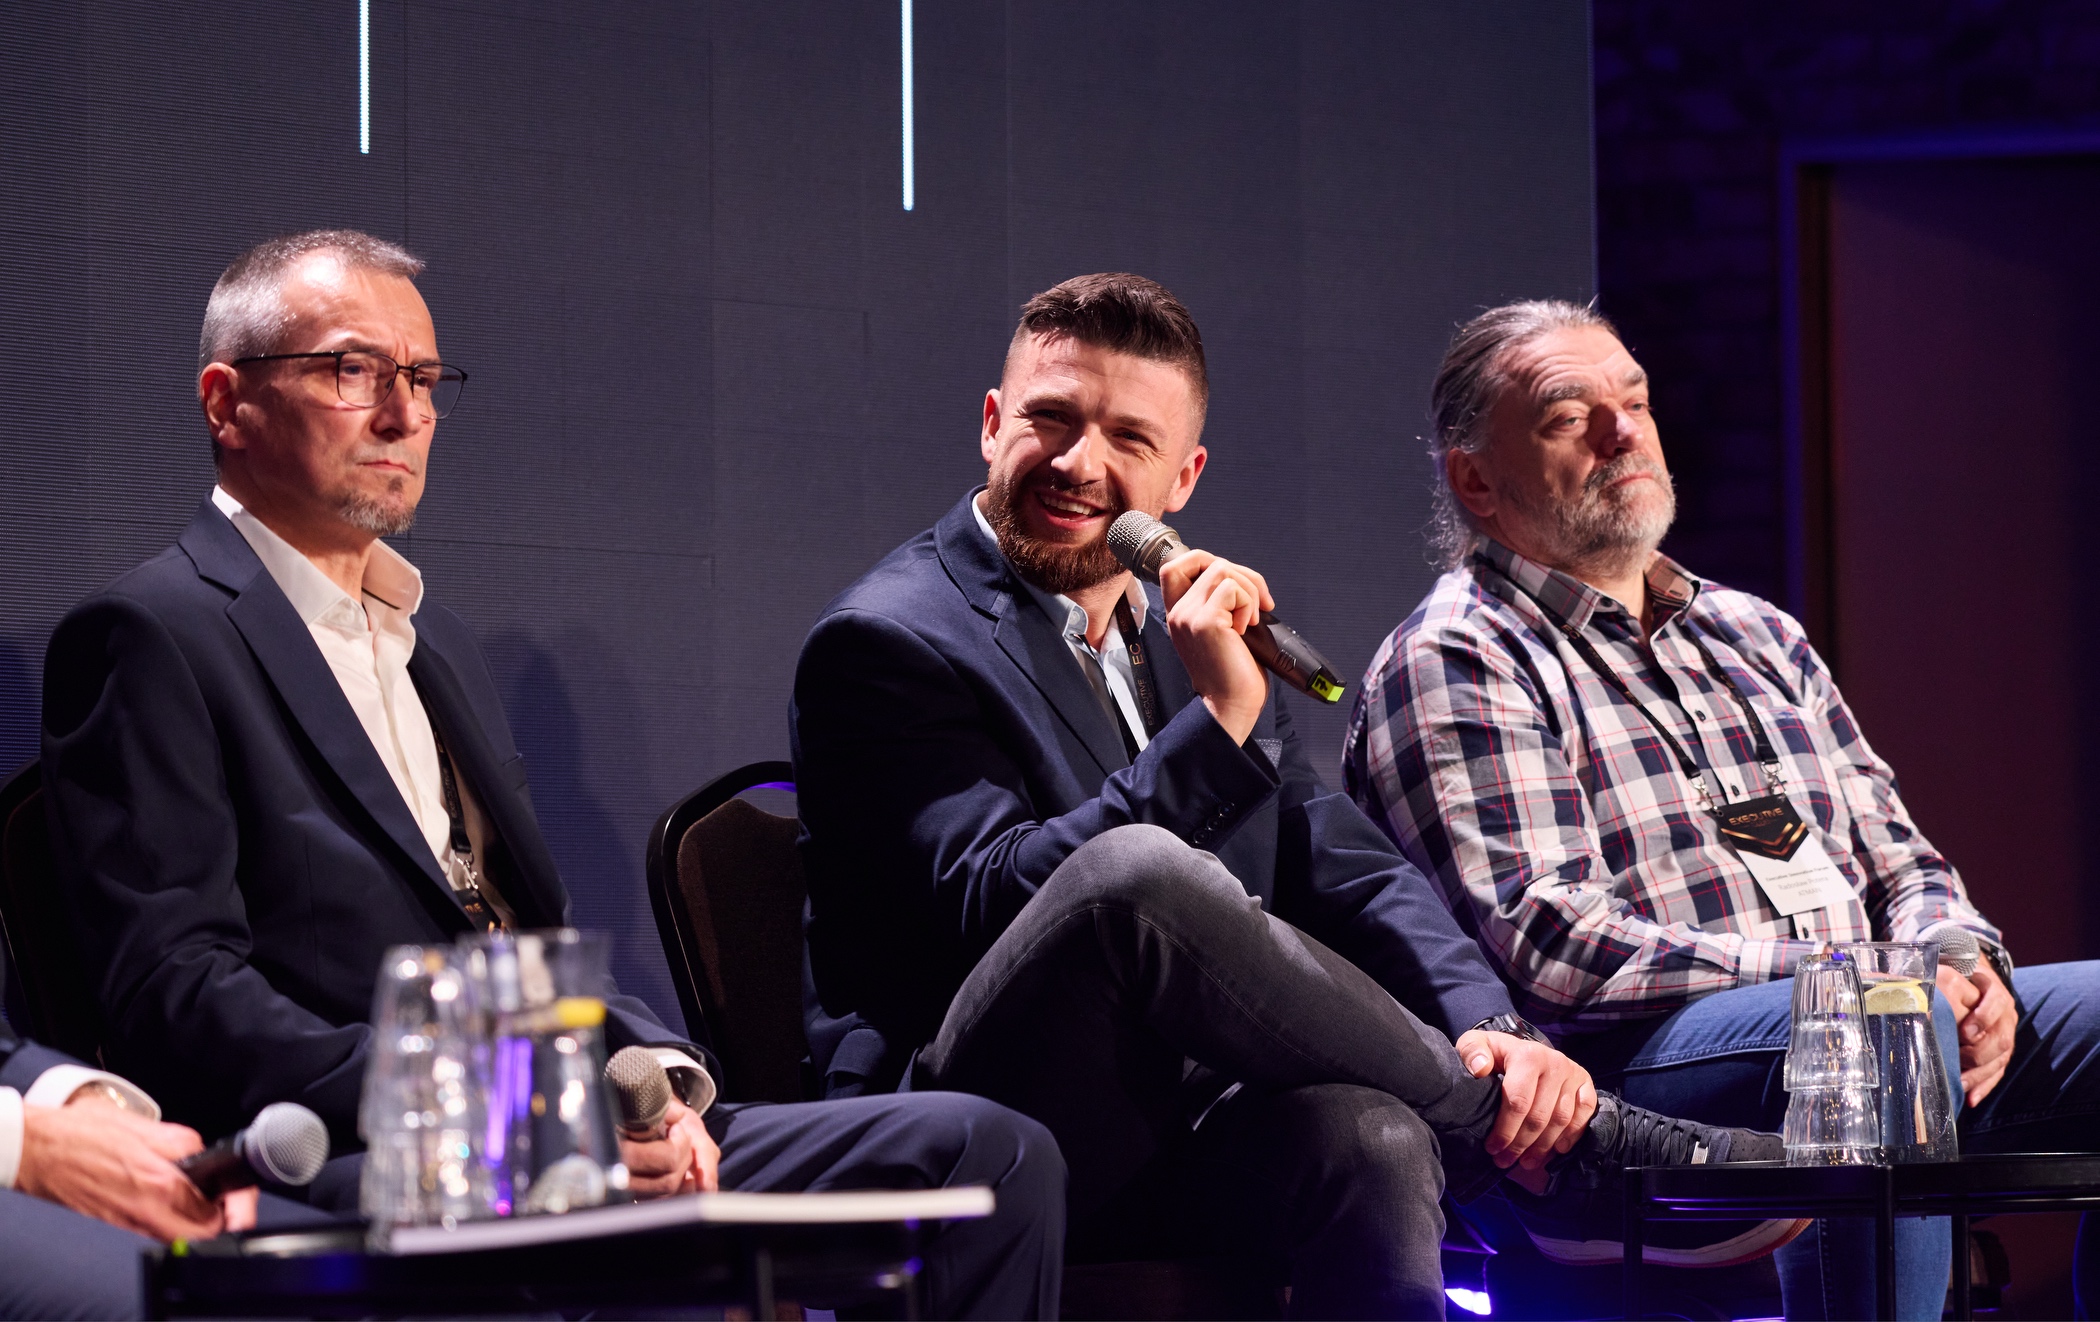
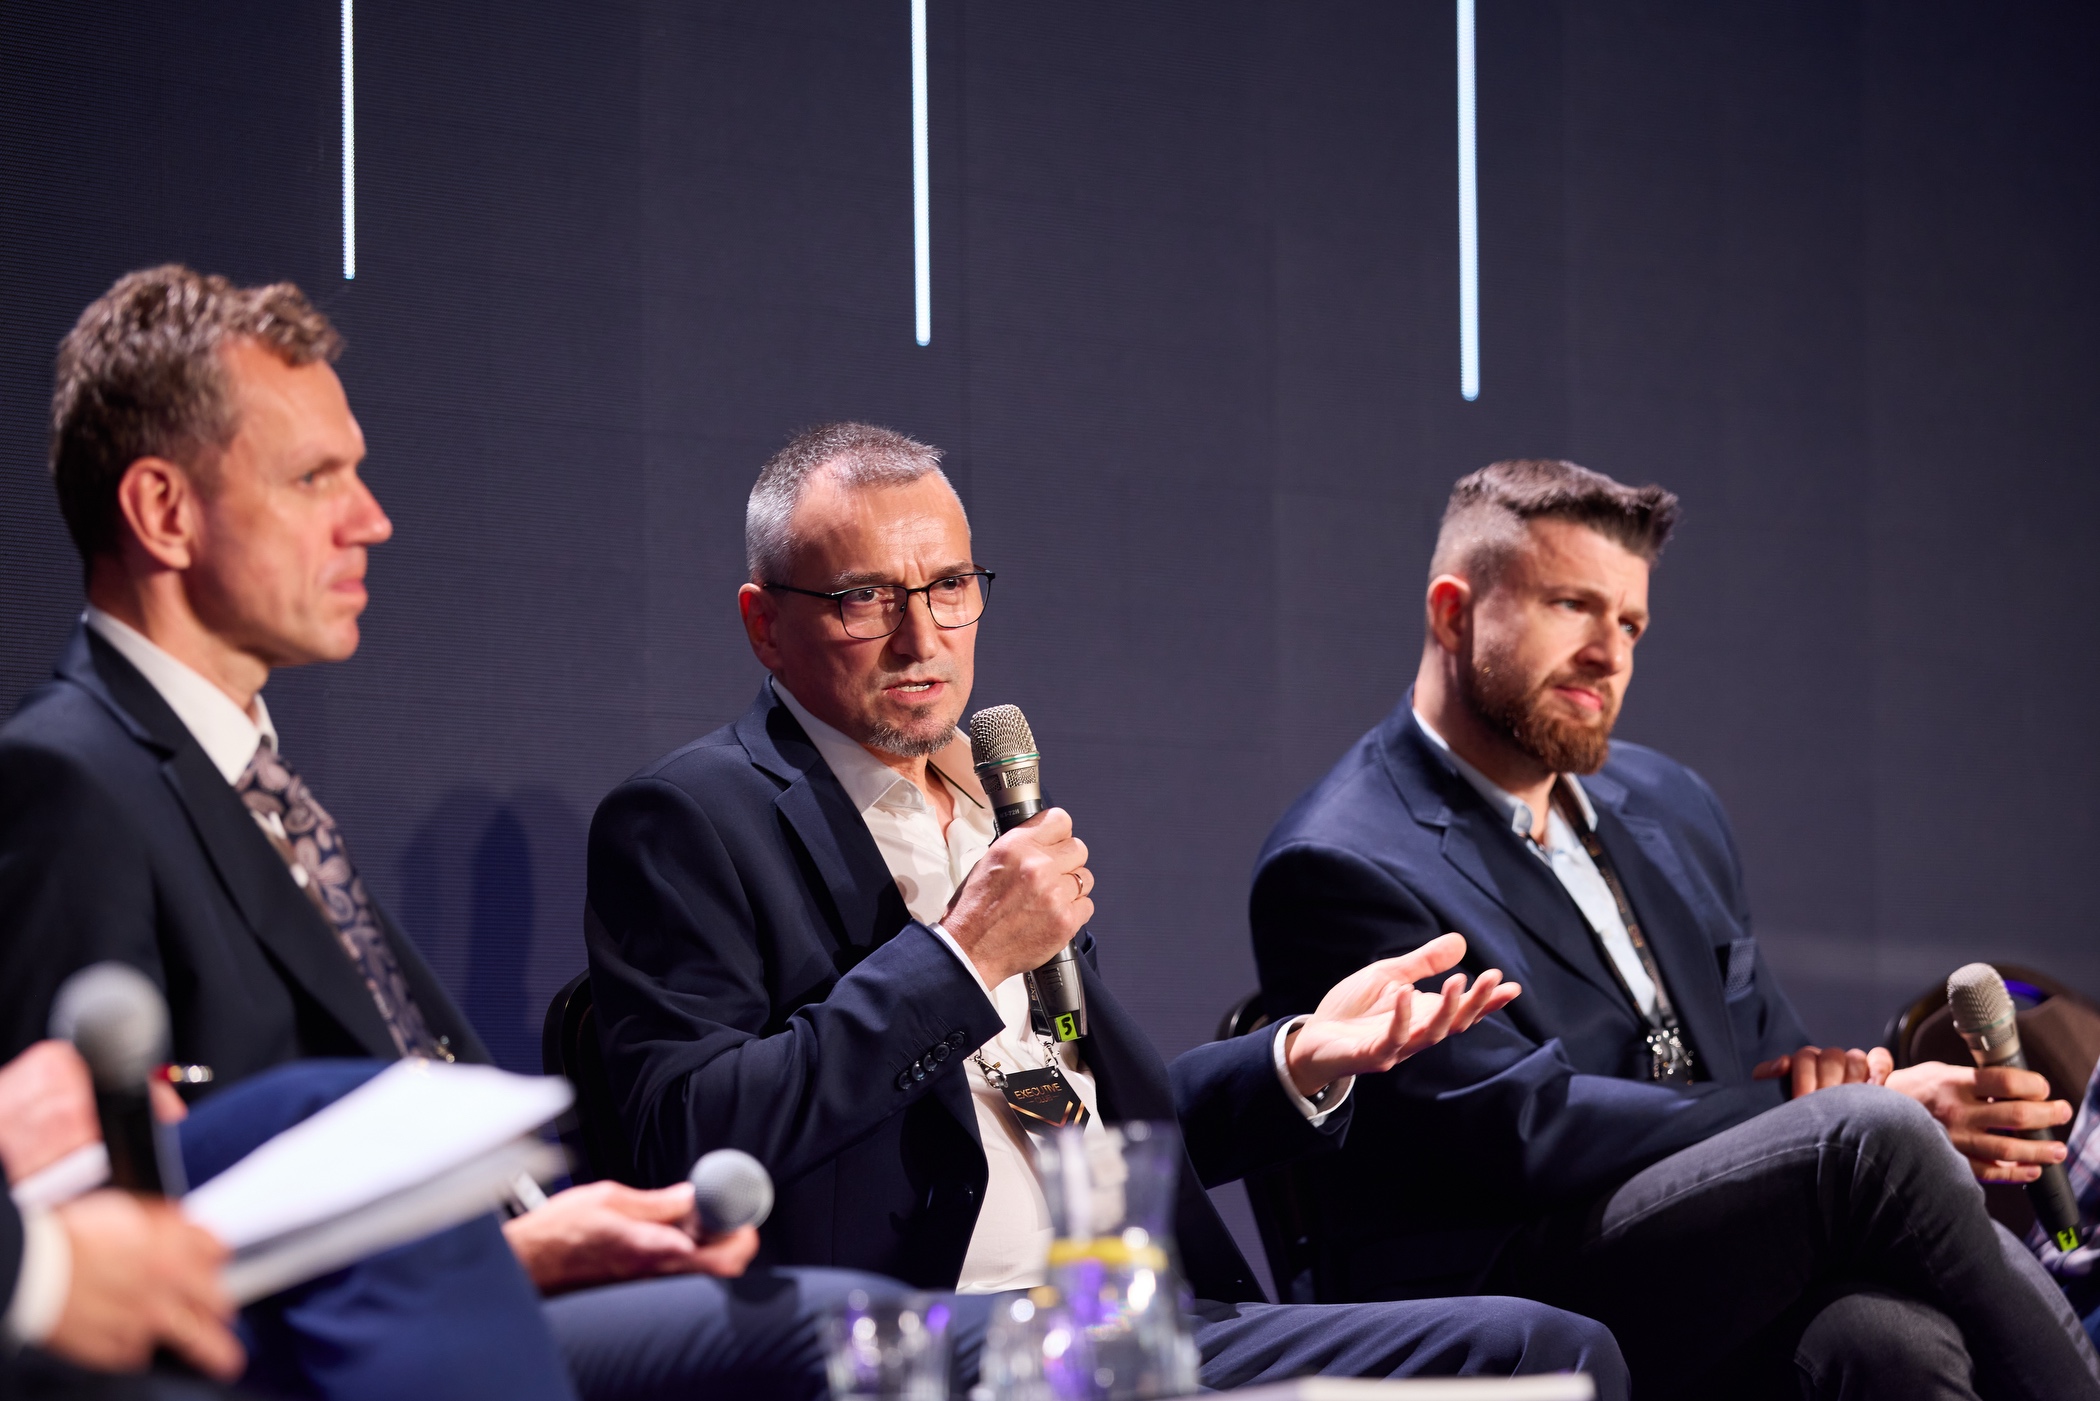
Cyberataki nie zawsze zaczynają się od widocznego naruszenia systemu, a jego konsekwencje mogą ujawnić się dopiero po wielu miesiącach. Rozwój sztucznej inteligencji otwiera nowe możliwości również przed cyberprzestępcami, dlatego samo inwestowanie w zaawansowane zabezpieczenia przestaje wystarczać. Coraz większego znaczenia nabiera umiejętność wczesnego wykrywania niebezpieczeństw i zapobiegania poważnym stratom. Gdzie dziś kryją się największe słabości przedsiębiorstw i co rzeczywiście decyduje o ich odporności? Odpowiedzi na te pytania poszukiwali uczestnicy panelu „Cyberbezpieczeństwo nowej generacji” podczas XIV edycji Executive Innovation Forum.
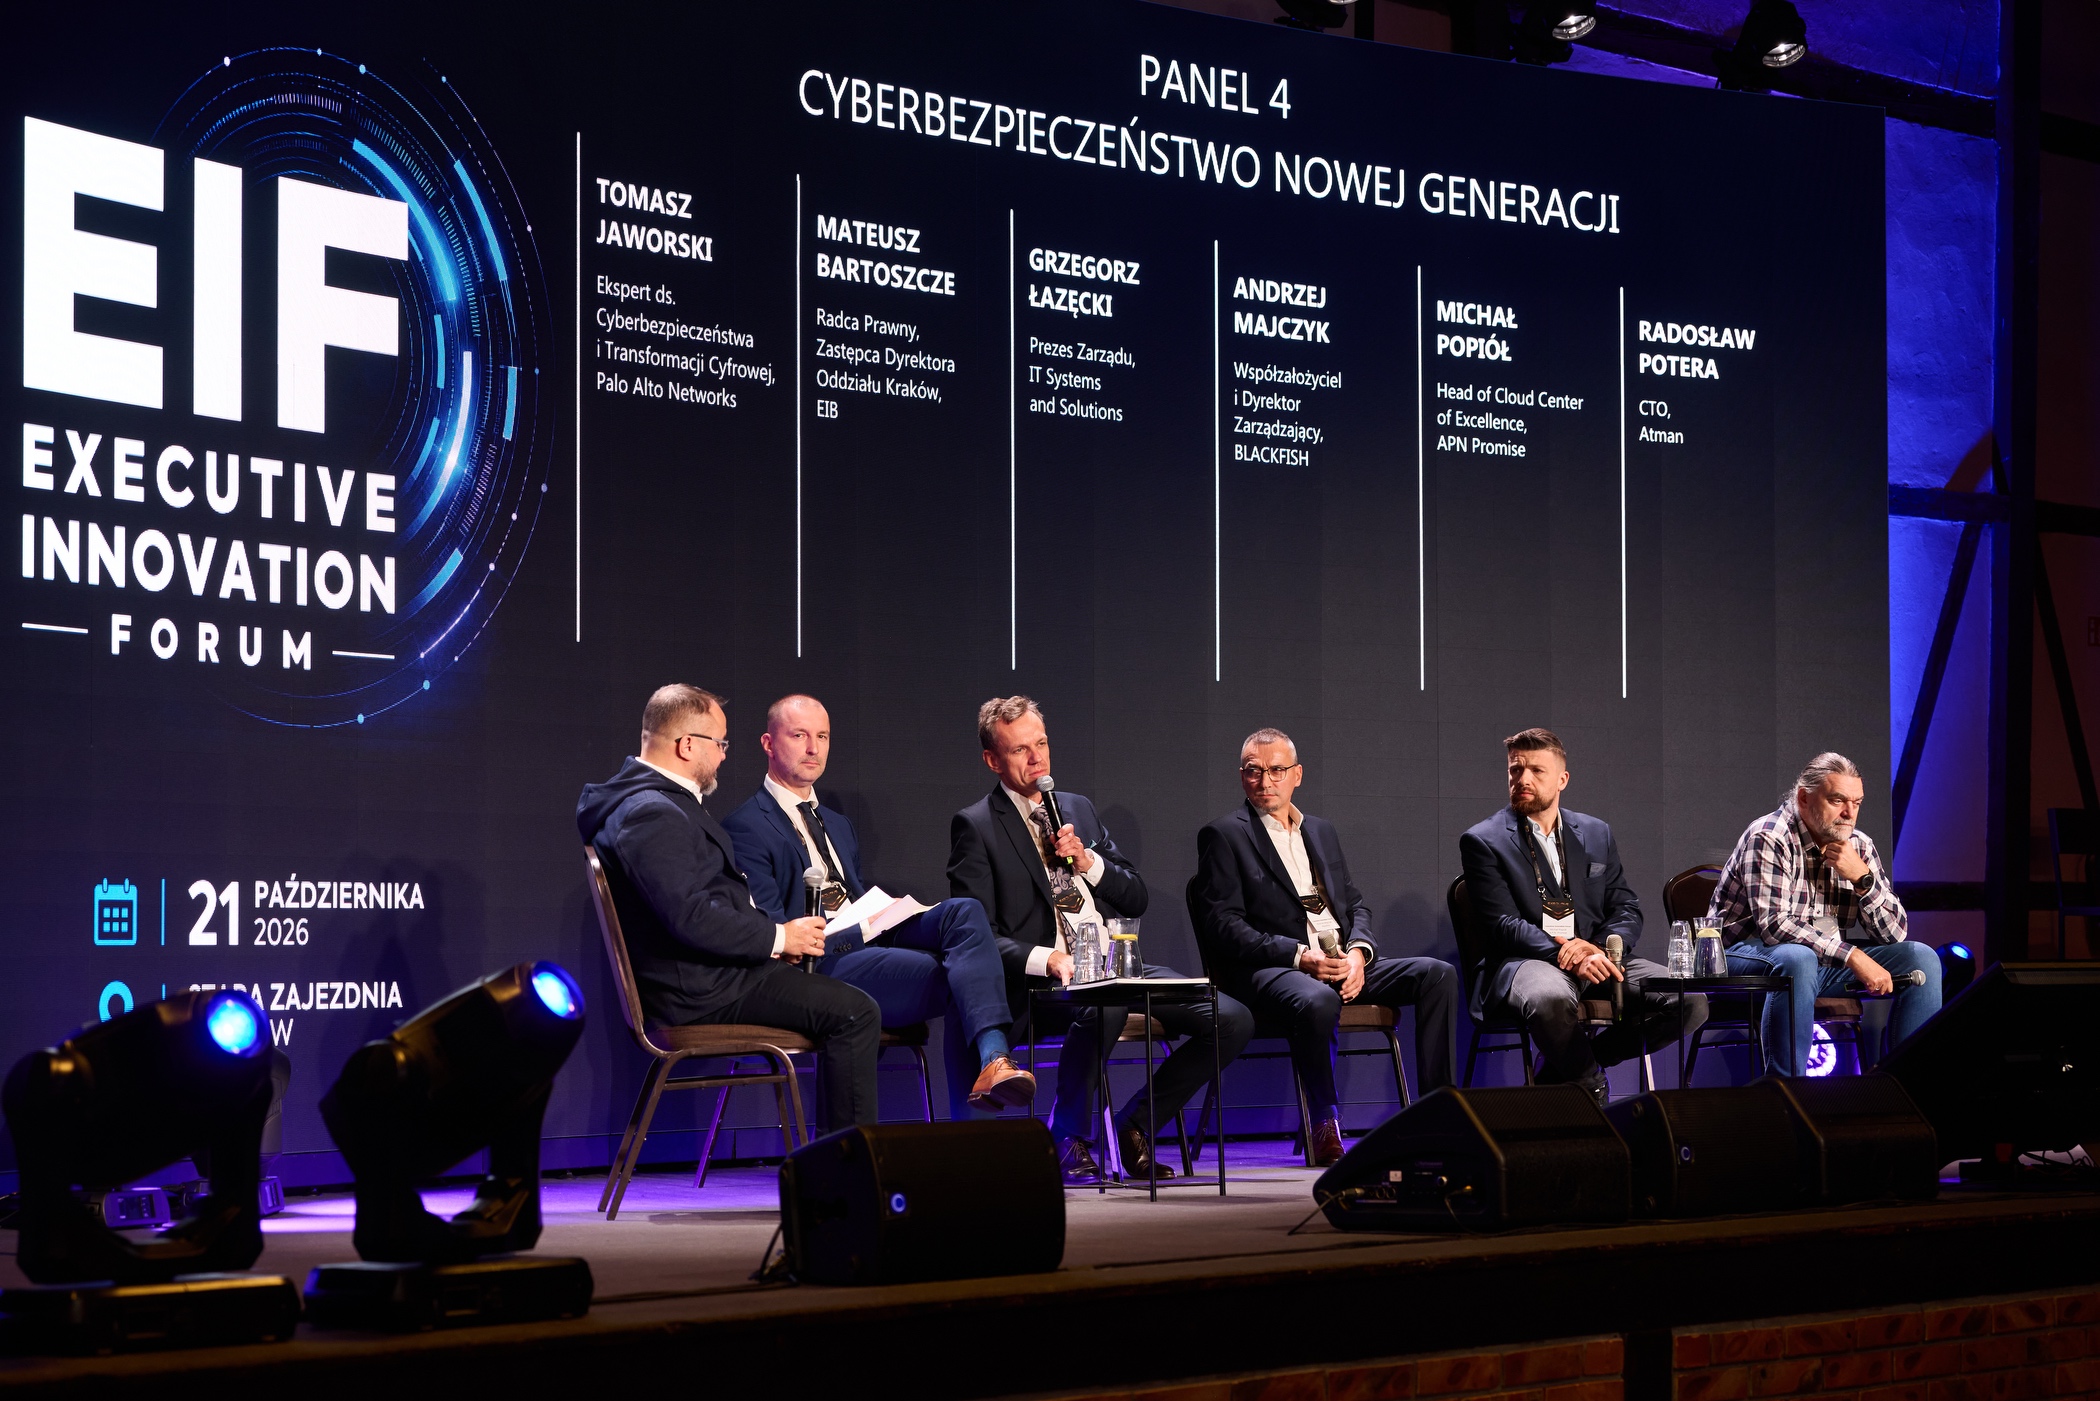
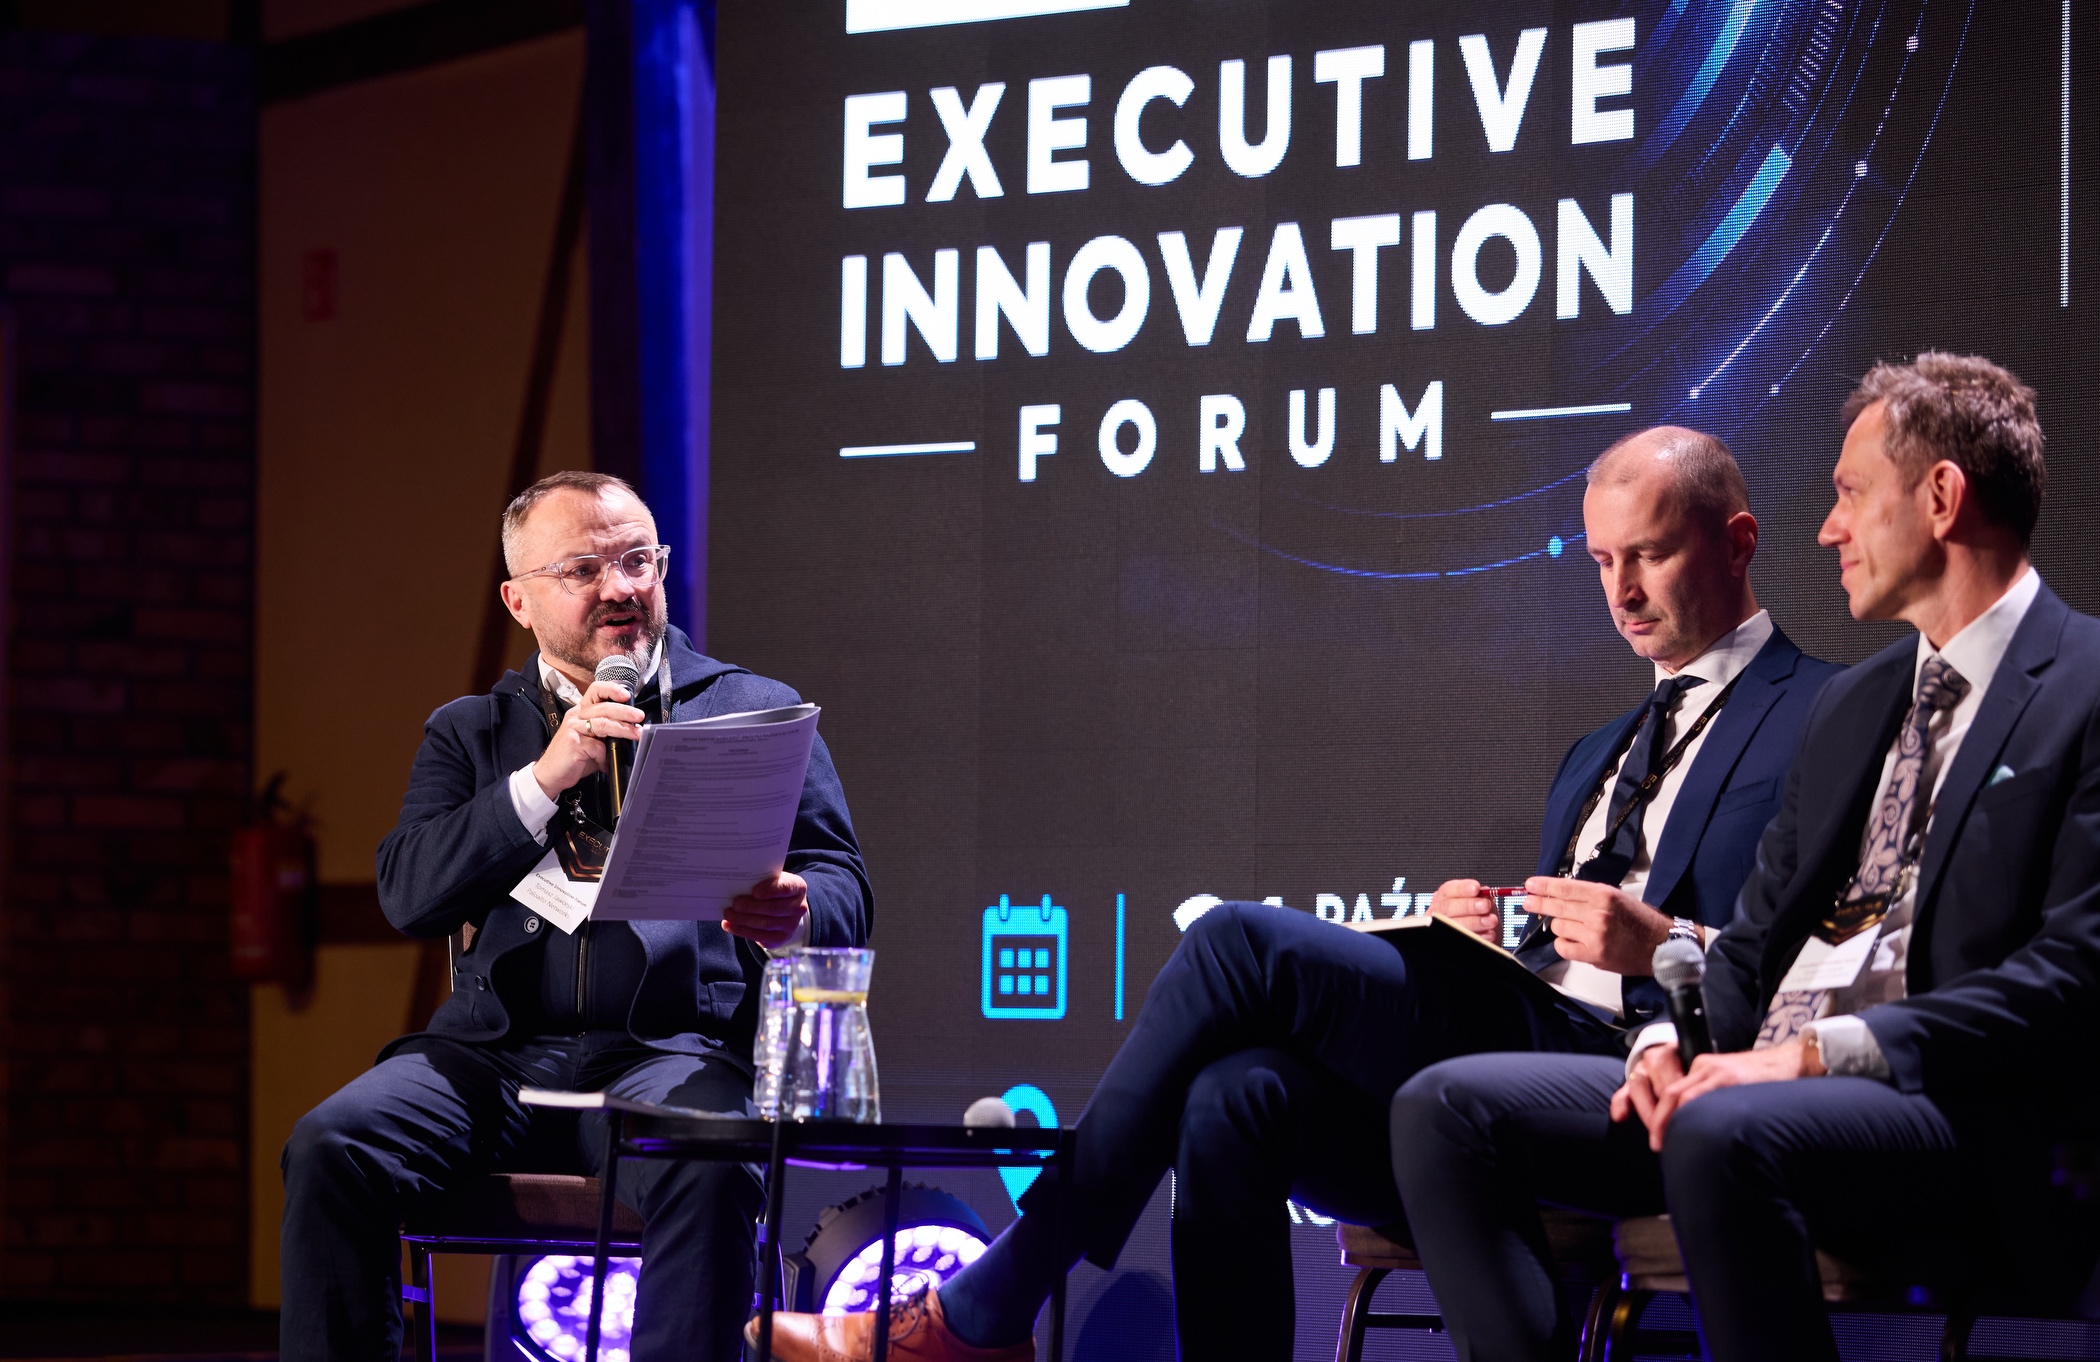
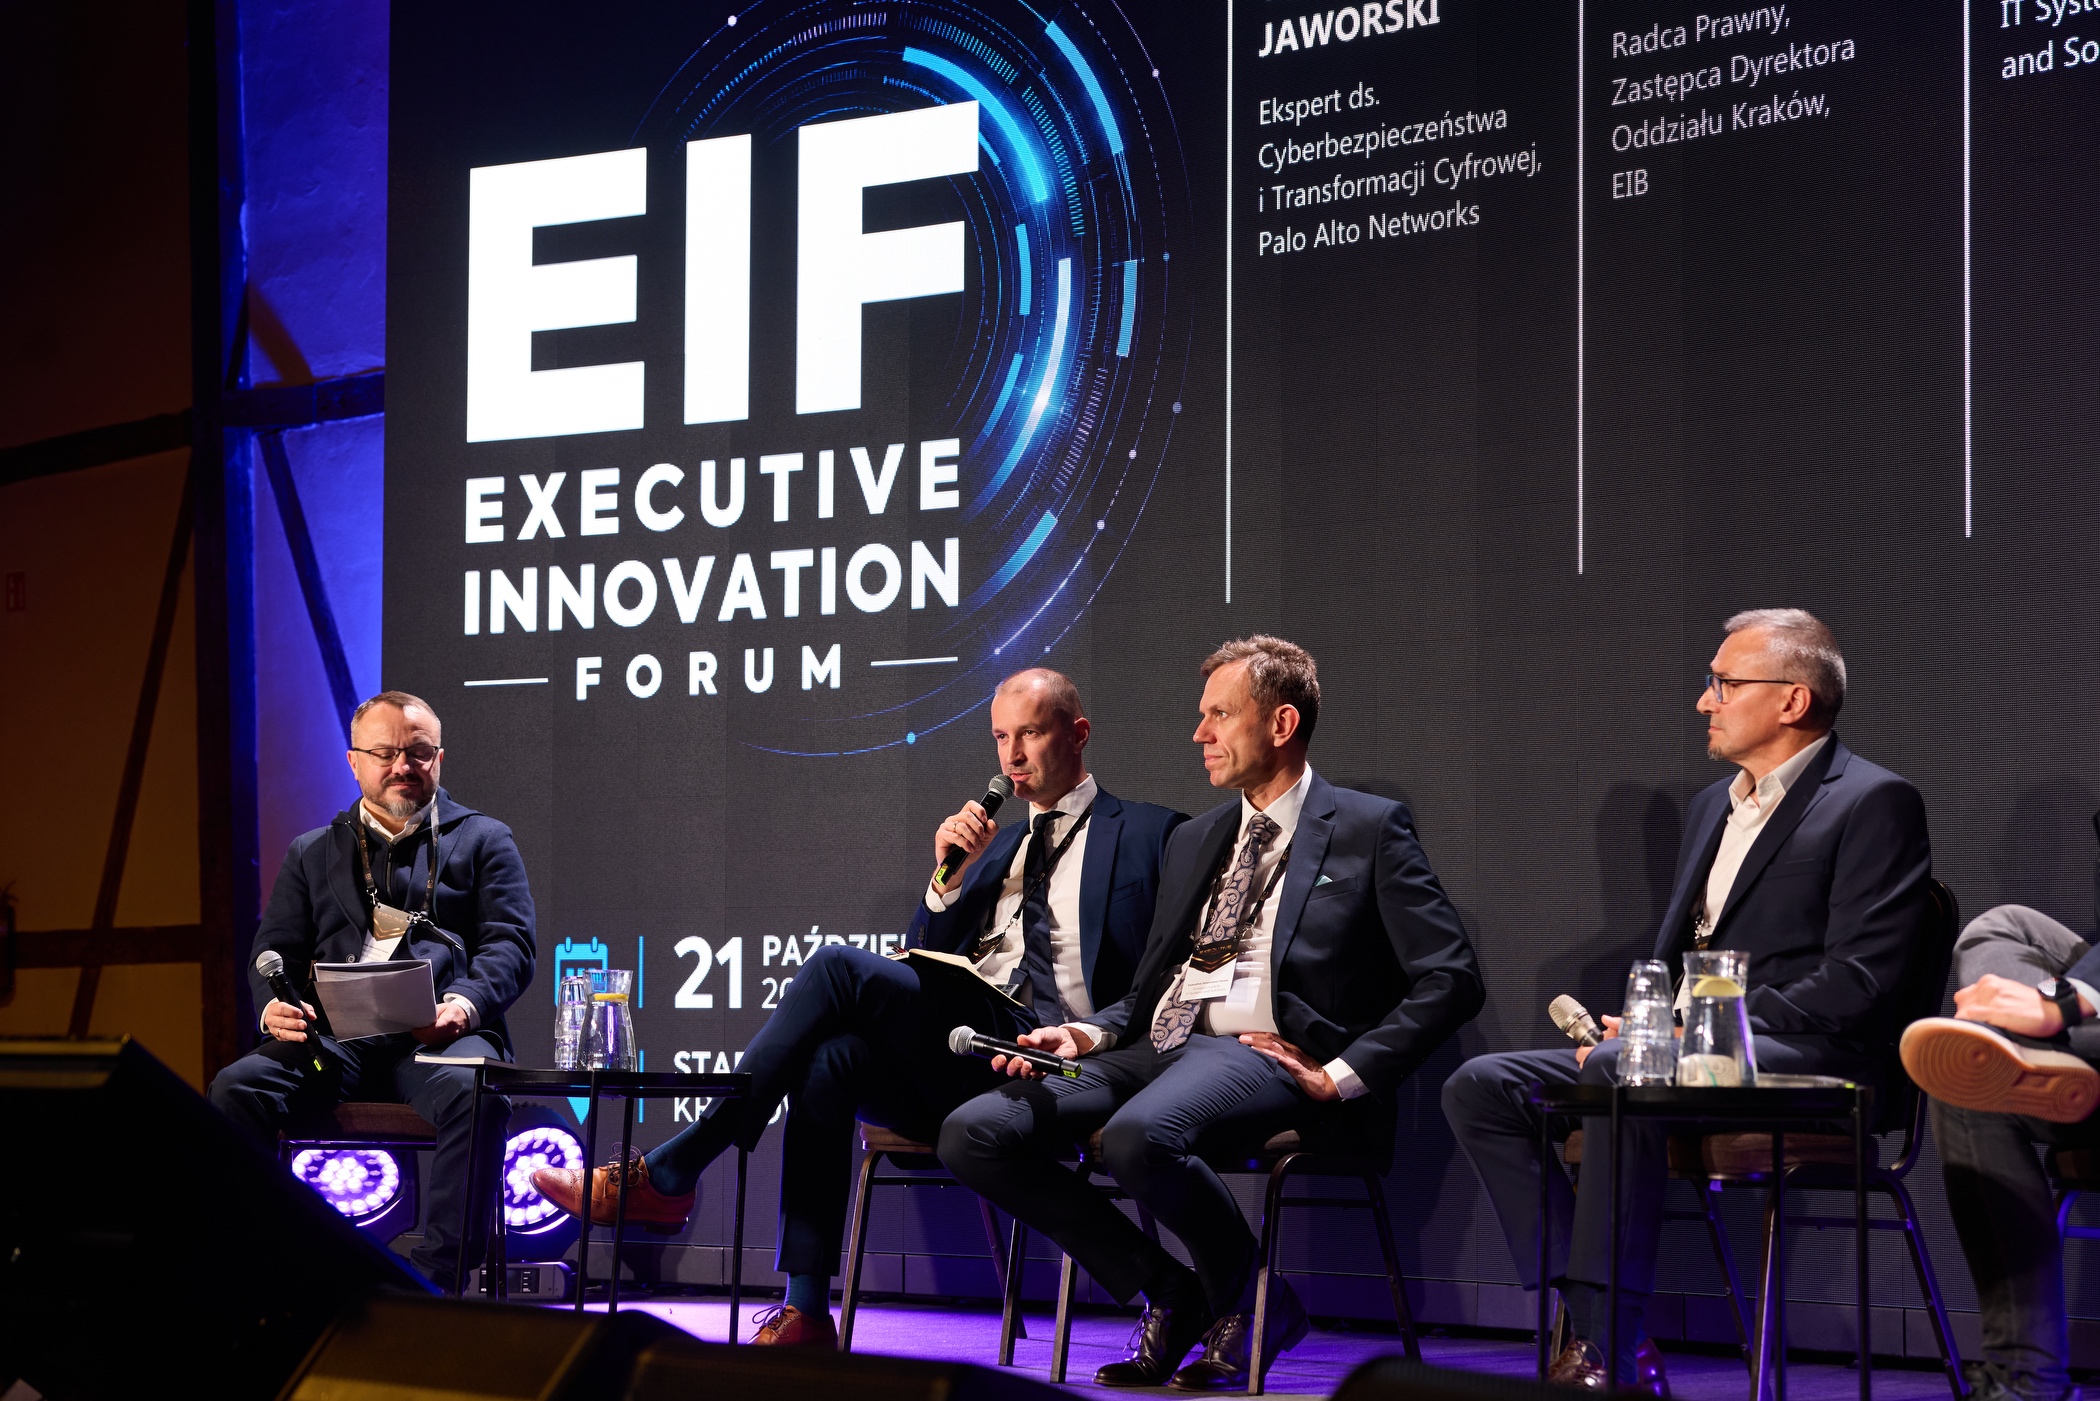
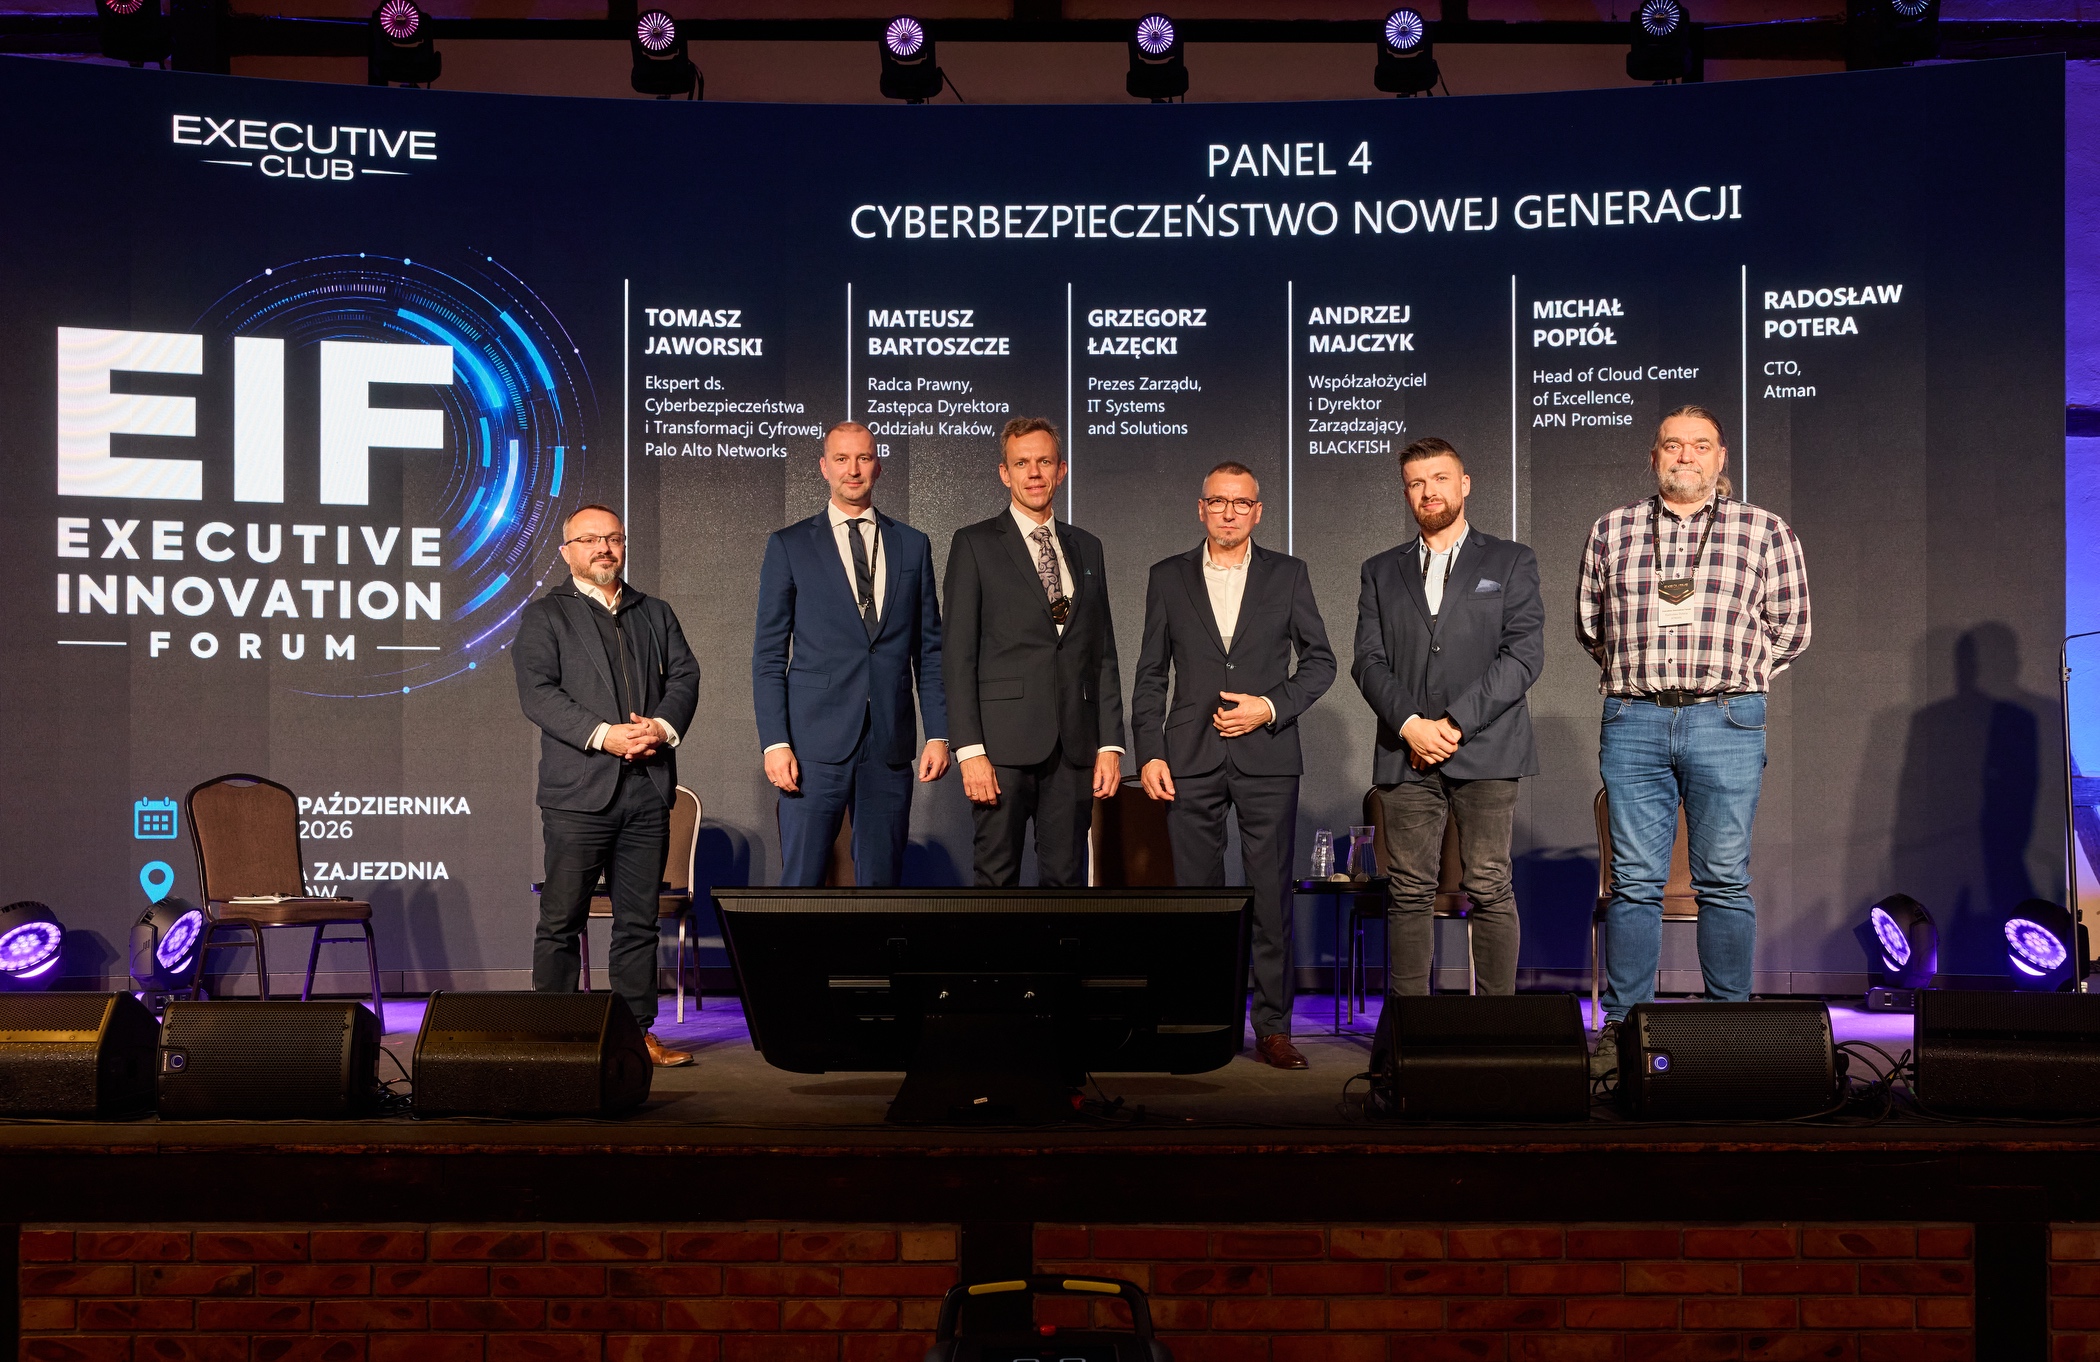
Debata odbyła się 21 października 2026 roku w Starej Zajezdni w Krakowie. Dyskusję otworzył Tomasz Jaworski (Palo Alto Networks), przypominając, jak na przestrzeni niemal czterech dekad ewoluowały zagrożenia cyfrowe. Zauważył, że mimo rosnących nakładów na ochronę infrastruktury organizacje wciąż pozostają narażone na ataki. Wprowadzeniem do rozmowy stała się kwestia skuteczności centrów operacji bezpieczeństwa wobec coraz bardziej wyrafinowanych metod działania przestępców.
Od reagowania na cyberataki do aktywnego wykrywania zagrożeń
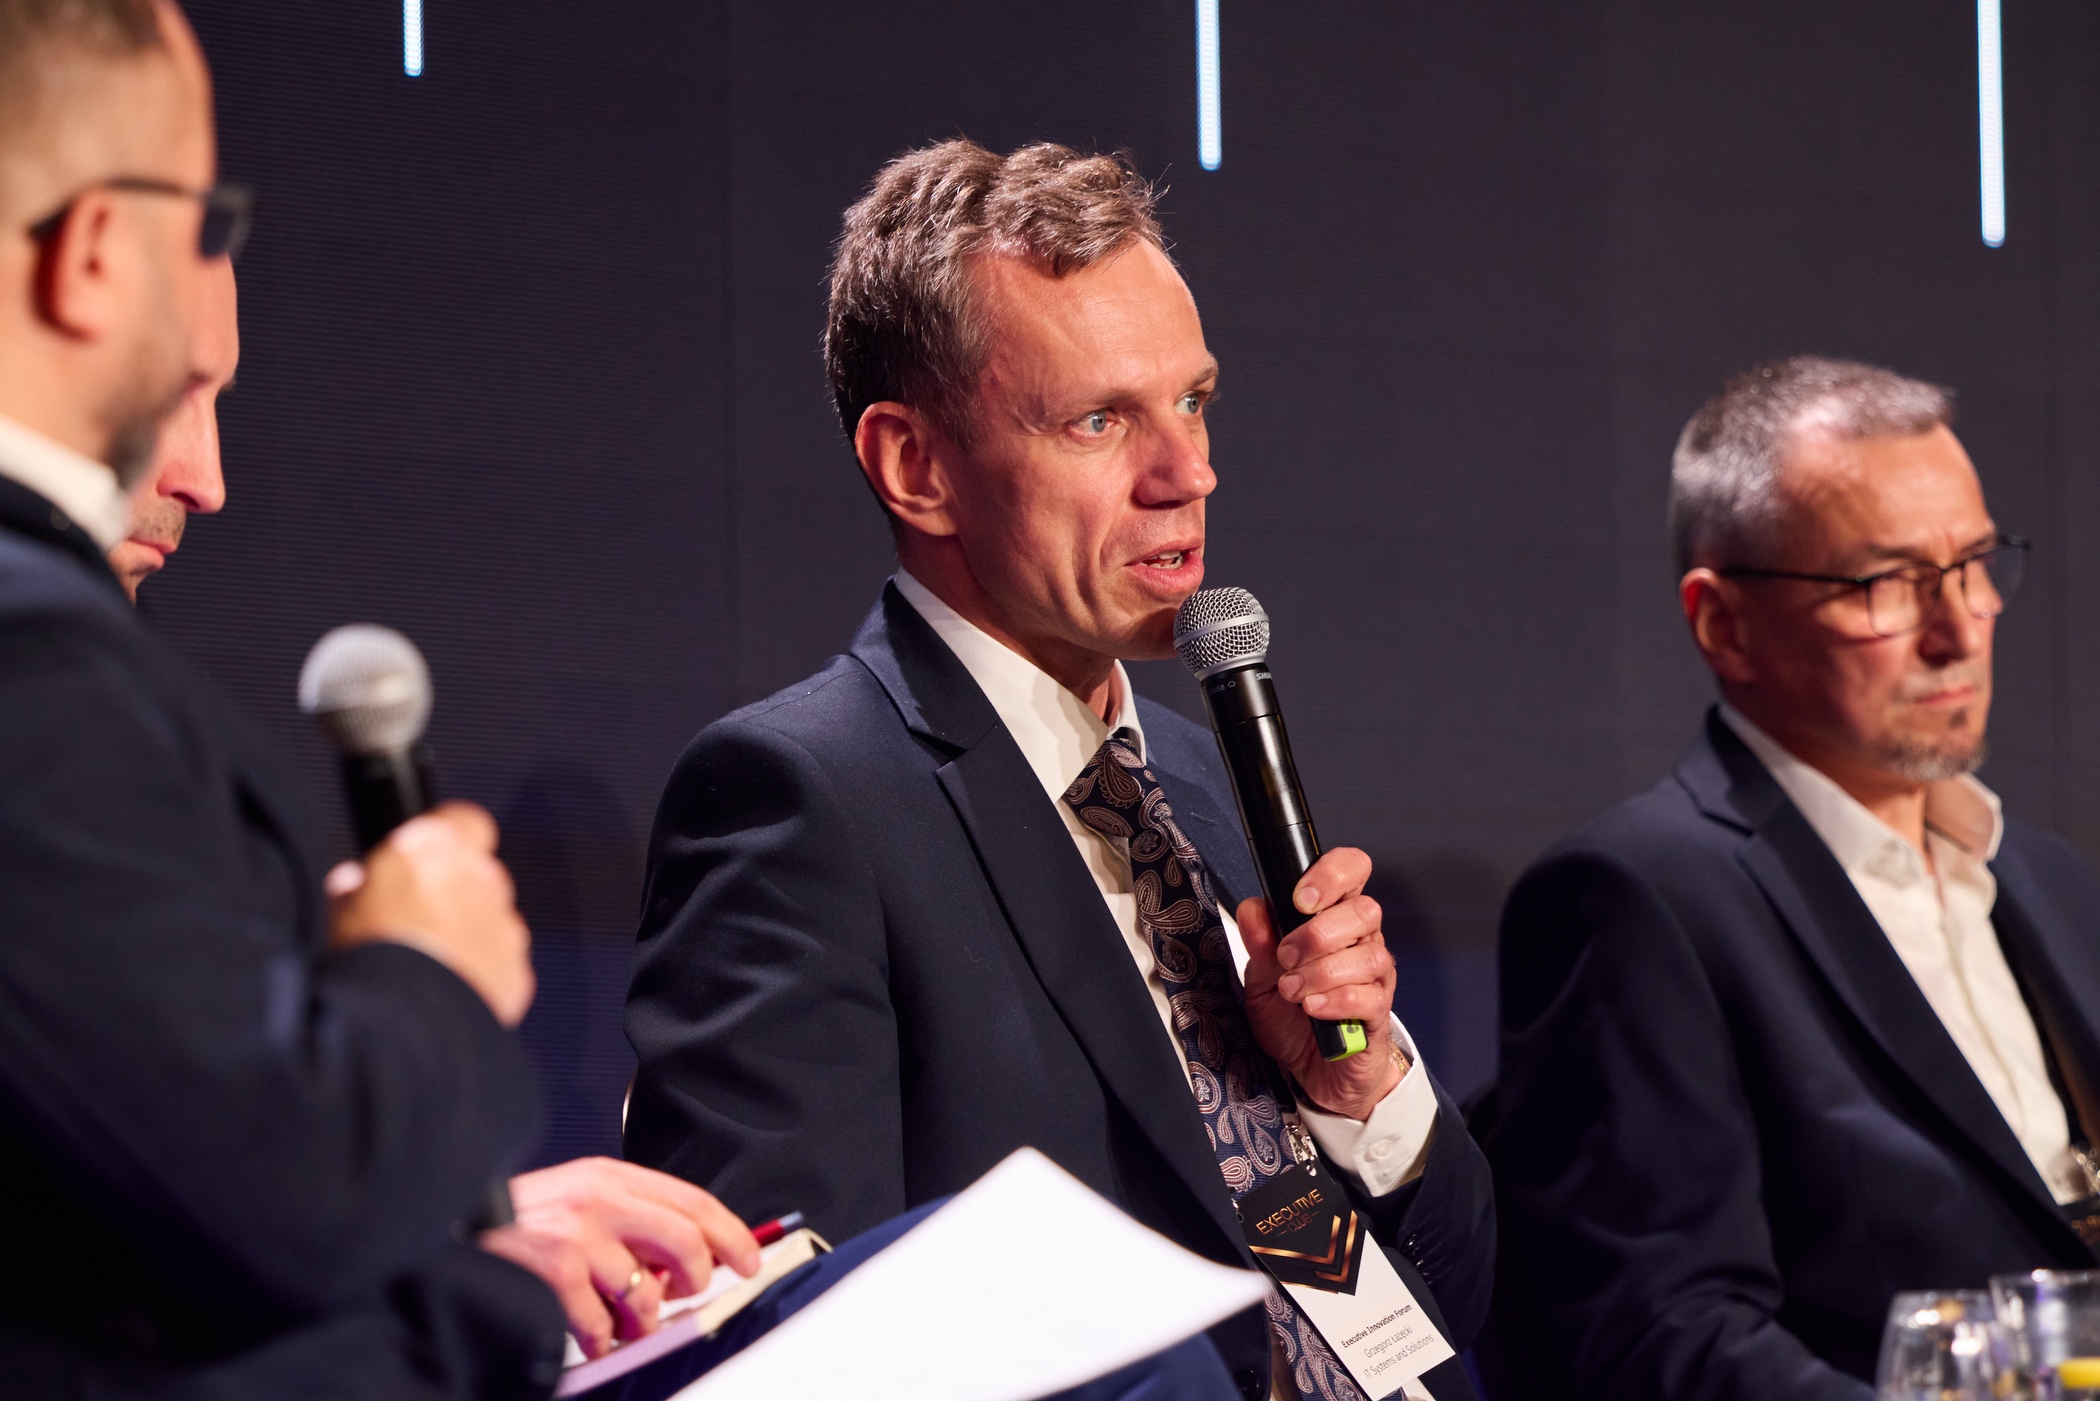
Tradycyjny model funkcjonowania SOC nie odpowiada już współczesnym potrzebom. Jak zauważył Grzegorz Łazęcki (IT Systems and Solutions), wiele takich jednostek nadal koncentruje się na obsłudze incydentów, które zdążyły już wystąpić. Tymczasem skuteczna prewencja wymaga wcześniejszego rozpoznawania potencjalnych niebezpieczeństw. Prelegent porównał takie podejście do profilaktyki zdrowotnej. Podobnie jak regularne badania pozwalają ograniczać ryzyko rozwoju choroby, stałe monitorowanie infrastruktury pomaga zapobiegać poważnym naruszeniom.
Kolejnym problemem jest brak świadomości zdarzeń, do których już doszło. Łazęcki zwrócił uwagę, że firmy nie zawsze wiedzą o nieuprawnionym dostępie do swoich zasobów. Skradzione informacje mogą przez długi czas pozostawać poza ich kontrolą, zanim konsekwencje kradzieży staną się widoczne. Dlatego nowoczesne centra SOC powinny analizować nietypowe zachowania w sieci i aktywnie identyfikować słabe punkty infrastruktury. Pozwala to ograniczać możliwość wykorzystania istniejących luk przez osoby nieuprawnione.
Jak sztuczna inteligencja wpływa na cyberataki
Rozwój AI otwiera nowe możliwości zarówno przed biznesem, jak i osobami prowadzącymi działania przestępcze. Automatyzacja ułatwia analizowanie dużych zbiorów danych oraz wykrywanie nieprawidłowości. Jednocześnie sprawcy wykorzystują podobne rozwiązania do doskonalenia swoich metod.
Szczególnym wyzwaniem pozostaje zapewnienie odpowiedniego poziomu ochrony w małych i średnich przedsiębiorstwach. Jak zauważył Radosław Potera (Atman), utrzymywanie własnego centrum operacji bezpieczeństwa często przekracza ich możliwości finansowe i organizacyjne. Alternatywą jest korzystanie z usług wyspecjalizowanych dostawców. Taka współpraca wymaga jednak starannego przygotowania. Zewnętrzny partner musi poznać infrastrukturę klienta, obowiązujące procedury i specyfikę jego działalności. Proces ten może trwać wiele miesięcy, dlatego przy wyborze usługodawcy znaczenie mają zarówno koszty, jak i doświadczenie.
Prelegenci byli jednogłośni w ocenie, że zastosowanie sztucznej inteligencji pozwala docelowo zwiększyć efektywność monitorowania i ograniczyć związane z nim wydatki. Z drugiej jednak strony, rosnąca automatyzacja działań ofensywnych przestępców wymusza nieustanne doskonalenie mechanizmów obronnych.
Cyberhigiena podstawą skutecznej ochrony
Jednym z istotnych wątków była rola pracowników w zapewnianiu poufności informacji. Nawet najbardziej zaawansowane technologie nie wyeliminują ryzyka wynikającego z ludzkich błędów.
Podstawowe praktyki cyberhigieny mają bezpośredni wpływ na odporność organizacji, o czym przypomniał Grzegorz Łazęcki. Regularne aktualizowanie oprogramowania, właściwe zarządzanie uprawnieniami i świadome korzystanie z firmowych narzędzi pozwalają ograniczać podatność na incydenty. Szczególne znaczenie mają również szkolenia, choć samo przekazanie zasad postępowania nie gwarantuje ich przestrzegania. Pracodawcy powinni zatem sprawdzać, czy zatrudnione osoby potrafią rozpoznawać podejrzane wiadomości oraz odpowiednio reagować na cyberataki i próby wyłudzenia danych.
Praktyczna weryfikacja przygotowania poszczególnych użytkowników była również przedmiotem wypowiedzi Andrzeja Majczyka (Blackfish). Takie podejście pozwala dostrzegać słabości, których nie ujawniają standardowe kontrole dokumentacji i wewnętrznych regulaminów.
Bezpieczeństwo chmury i odpowiedzialność dostawców
Upowszechnienie usług chmurowych zmienia sposób zarządzania firmowymi zasobami informatycznymi. Pracownicy coraz częściej uzyskują do nich dostęp za pomocą różnych urządzeń, niezależnie od miejsca wykonywania obowiązków. W rezultacie tradycyjny podział na sieć wewnętrzną oraz środowisko zewnętrzne stopniowo traci na znaczeniu. Jednym ze sposobów ograniczania ryzyka jest model Zero Trust, zakładający każdorazową weryfikację użytkowników i urządzeń. Samo połączenie z określonej lokalizacji nie stanowi więc podstawy do przyznania zaufania.
Istotnym zagadnieniem pozostaje również podział obowiązków między podmiotami świadczącymi usługi informatyczne. Michał Popiół (APN Promise) zwrócił uwagę na potrzebę precyzyjnego określania oczekiwań klienta oraz zakresu odpowiedzialności poszczególnych partnerów. Uchybienia zewnętrznego usługodawcy mogą bowiem zakłócać funkcjonowanie przedsiębiorstw korzystających z jego rozwiązań. Dlatego współpraca powinna opierać się na przejrzystych standardach i jasno ustalonych zasadach postępowania.
Shadow AI – nowe ryzyko dla firmowych danych
Coraz powszechniejsze wykorzystanie sztucznej inteligencji wiąże się także ze zjawiskiem Shadow AI, czyli korzystaniem z takich narzędzi poza oficjalnym nadzorem organizacji. Na ten problem zwrócił uwagę Grzegorz Łazęcki, wskazując na ograniczoną wiedzę przedsiębiorstw o skali stosowania ogólnodostępnych aplikacji przez pracowników. Chęć usprawnienia codziennych obowiązków może prowadzić do udostępniania zewnętrznym platformom poufnych dokumentów, danych klientów lub materiałów dotyczących wewnętrznych procesów. Zdaniem eksperta pracodawcy mogą całkowicie blokować nieautoryzowane rozwiązania albo opracować reguły ich bezpiecznego użytkowania. Druga możliwość wymaga określenia, jakie informacje wolno przekazywać modelom AI oraz zapewnienia odpowiednich alternatyw. Niezbędna pozostaje też edukacja zespołów w zakresie konsekwencji niekontrolowanego przetwarzania informacji.
Kopie zapasowe nie wystarczą do zapewnienia ciągłości działania
Ważną część rozmowy poświęcono przygotowaniu przedsiębiorstw do przywracania działalności po cyberataku. Samo tworzenie kopii zapasowych nie gwarantuje bowiem skutecznego odtworzenia systemów.
Grzegorz Łazęcki zwrócił uwagę na konieczność regularnego testowania procedur awaryjnych. Wiele firm dysponuje odpowiednimi zabezpieczeniami, jednak nie sprawdza, czy rzeczywiście zadziałają w sytuacji kryzysowej. Przeprowadzanie takich prób może wymagać dodatkowych nakładów i czasowego wyłączenia elementów infrastruktury. Brak wcześniejszej weryfikacji zwiększa jednak prawdopodobieństwo poważnych problemów podczas rzeczywistego naruszenia. Organizacje powinny również ustalać kolejność przywracania poszczególnych usług oraz maksymalny dopuszczalny czas przestoju. Dzięki temu mogą ograniczać skutki zakłóceń i szybciej wznawiać najważniejsze procesy biznesowe.
Cyberubezpieczenia i odpowiedzialność za incydenty
Osobne zagadnienie stanowiły ubezpieczenia od ryzyka cybernetycznego. Rosnąca zależność biznesu od technologii sprawia, że cyberataki i ich następstwa wykraczają poza bezpośrednie straty finansowe. Kwestie odpowiedzialności za zaniedbania prowadzące do naruszeń bezpieczeństwa omówił Mateusz Bartoszcze (EIB). Odniósł się również do ograniczeń wynikających z nadmiernie rozbudowanych regulacji. Formalne spełnienie wymagań nie zawsze przekłada się bowiem na rzeczywistą poprawę poziomu ochrony.
W trakcie debaty poruszono także kwestię rozwoju kompetencji rynku ubezpieczeniowego w zakresie oceny zagrożeń cyfrowych. Jak zauważył Radosław Potera, skomplikowane formalności mogą zniechęcać przedsiębiorców do korzystania z kompleksowych polis. Dlatego większą rolę powinny odgrywać działania edukacyjne, pomagające firmom właściwie identyfikować ryzyko i dobierać rozwiązania adekwatne do skali działalności. Cyberubezpieczenie może ograniczać finansowe następstwa incydentu, ale nie zastąpi odpowiedzialnego zarządzania infrastrukturą. Stanowi jedynie uzupełnienie szerszej strategii, a nie alternatywę dla skutecznej prewencji.
Cyberodporność wymaga zaangażowania całej organizacji
Końcowa część debaty pokazała, że ochrona środowiska cyfrowego nie jest już wyłącznie zadaniem działów IT. Coraz silniej wpływa na codzienne funkcjonowanie firm, ich relacje z klientami i proces podejmowania decyzji. Istotnym problemem pozostaje również dezinformacja, która może oddziaływać na procesy bez bezpośredniego naruszania infrastruktury technicznej. Manipulowanie zewnętrznymi źródłami informacji utrudnia ocenę sytuacji i sprzyja podejmowaniu błędnych decyzji. Z tego względu przedsiębiorstwa powinny rozwijać procedury komunikacji kryzysowej oraz jasno określać obowiązki poszczególnych zespołów. Plany reagowania na cyberataki muszą uwzględniać także zdarzenia fizyczne utrudniające dostęp do zasobów lub uniemożliwiające wykonywanie pracy.
Wnioski z rozmowy wskazują na potrzebę traktowania cyberodporności jako stałego elementu zarządzania przedsiębiorstwem. O jej skuteczności decyduje nie tylko jakość stosowanych technologii, lecz także przygotowanie personelu i efektywność przyjętych rozwiązań organizacyjnych. Współczesne realia wymagają podejścia wykraczającego poza samo zapobieganie atakom. Równie ważna staje się zdolność do szybkiego odzyskiwania sprawności i utrzymania ciągłości działalności w sytuacjach kryzysowych.
Dyskusję „Cyberbezpieczeństwo nowej generacji” poprowadził Tomasz Jaworski, Ekspert ds. Cyberbezpieczeństwa i Transformacji Cyfrowej, Palo Alto Networks. W panelu udział wzięli: Mateusz Bartoszcze, Radca Prawny, Zastępca Dyrektora Oddziału Kraków, EIB; Grzegorz Łazęcki, Prezes Zarządu, IT Systems and Solutions; Andrzej Majczyk, Współzałożyciel i Dyrektor Zarządzający, Blackfish; Michał Popiół, Head of Cloud Center of Excellence, APN Promise oraz Radosław Potera, CTO, Atman.
Przeczytaj także: Przyszłość sektora energii. Transformacja energetyczna podczas XIV Executive Innovation Forum
Last Updated on 4 listopada, 2026 by Aleksandra Fenikowska