
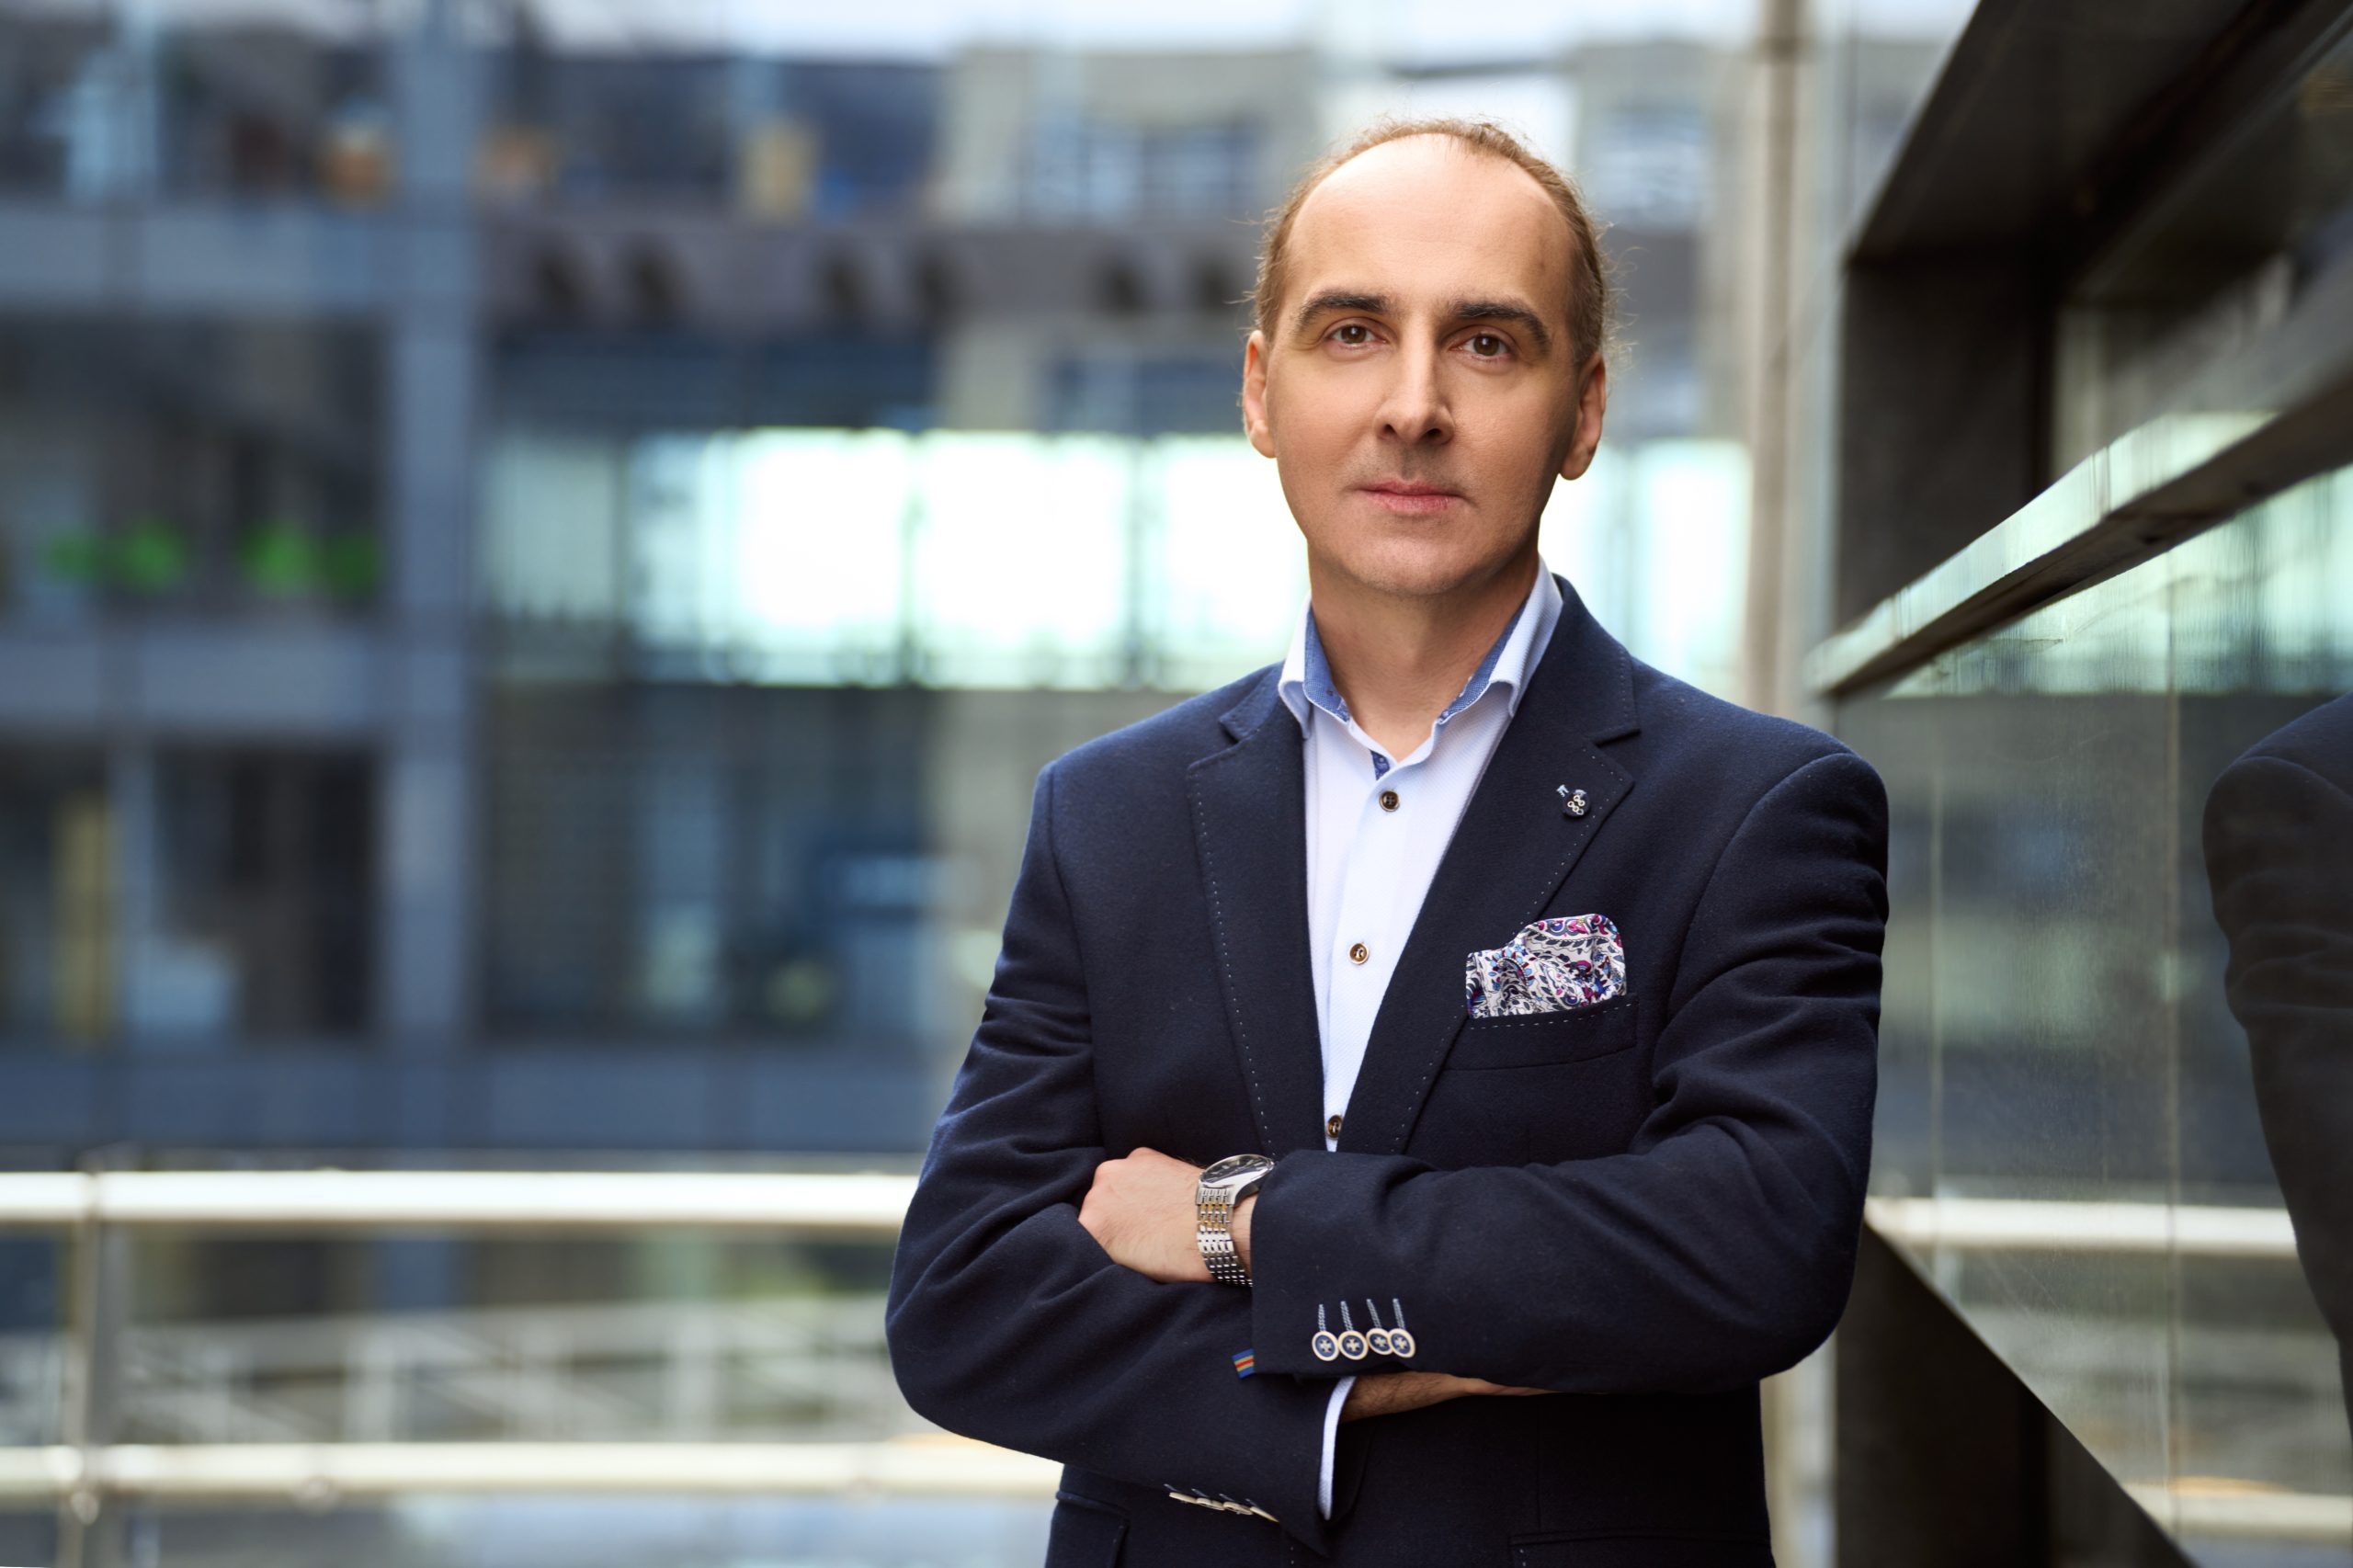
Cyberbezpieczeństwo AI-first – nowy model ochrony, który zmienia zasady gry dla polskich firm. Jacek Misiuda, Prezes Zarządu SecIQ, o tym, jak połączenie ludzi, technologii i sztucznej inteligencji zmienia podejście do ochrony przed cyberatakami
Rosnąca liczba cyberataków, nowe obowiązki wynikające z ustawy o KSC 2.0 oraz deficyt specjalistów na rynku sprawiają, że coraz więcej firm szuka modelu ochrony, który nie wymaga budowy własnego, kosztownego zespołu bezpieczeństwa. Model Managed SOC oparty na sztucznej inteligencji zyskuje na znaczeniu szczególnie w segmencie średnich i dużych przedsiębiorstw. O tym, jak wygląda to w praktyce, rozmawiamy z Jackiem Misiudą, Prezesem Zarządu SecIQ.
Coraz częściej mówi się o modelu AI-First Managed SOC. Na czym dokładnie polega to podejście?
To model, w którym monitoring bezpieczeństwa klienta prowadzony jest 24 godziny na dobę przez zespół certyfikowanych analityków, wspieranych przez sztuczną inteligencję na każdym etapie pracy. AI odpowiada za automatyczną korelację zdarzeń ze wszystkich warstw środowiska – endpointów, tożsamości, poczty i chmury – oraz za wstępną priorytetyzację alertów. Dzięki temu jeden analityk wspierany przez AI przetwarza tyle zgłoszeń, ile normalnie wymagałoby pracy trzech osób, a czas analizy incydentu skraca się o ponad 60 procent. Kluczowe jest jednak to, że AI nie zastępuje ludzi – ostateczne decyzje o reakcji zawsze podejmuje człowiek. U nas mówimy, że ludzie, technologia i procedury to trzy filary, a AI spina je w całość. Technologicznie opieramy się na Microsoft Defender XDR i Microsoft Sentinel – rozwiązaniu, które w 2025 roku zostało uznane za lidera w Gartner Magic Quadrant for SIEM, zintegrowanym w jednym portalu bezpieczeństwa.
Dlaczego SecIQ zdecydowało się rozwijać ten model właśnie teraz i w takiej formule?
SecIQ powstało jako wspólne przedsięwzięcie trzech podmiotów, które dostrzegły tę samą lukę rynkową z różnych perspektyw. StarNet Telecom, działający od 2001 roku w ramach Grupy StarNet i Euro Holding, czyli przedsiębiorstwa z ponad 25-letnim doświadczeniem i ponad 400 pracownikami, od lat obserwował u swoich klientów brak realnego monitoringu poza godzinami pracy biura. Allnet wniósł kompetencje operacyjne w cyberbezpieczeństwie, a Cloudsintegrator odpowiada za architekturę AI i chmurową. Zamiast szukać gotowego rozwiązania na rynku, postanowiliśmy zbudować je sami, łącząc te trzy kompetencje w jednej usłudze.
Dlaczego zapewnienie stałej ochrony wciąż jest wyzwaniem, mimo dynamicznego rozwoju technologii bezpieczeństwa?
Dane są tu bezlitosne. Według CERT Polska liczba zgłoszonych incydentów w 2025 roku przekroczyła 116 tysięcy. To o 37 procent więcej niż rok wcześniej, a raport Verizon DBIR wskazuje, że aż 43 procent ataków celuje właśnie w małe i średnie firmy, bo mają one mniejsze budżety i słabsze procedury. Do tego dochodzi czynnik ludzki, obecny w 82 procentach incydentów, oraz deficyt specjalistów SOC na rynku pracy. Zbudowanie własnego centrum bezpieczeństwa działającego naprawdę całodobowo to koszt rzędu 2–5 milionów złotych rocznie – dla większości firm z segmentu mid-market to po prostu nierealne, niezależnie od tego, jak dobrą technologię by kupiły.
Od kwietnia 2026 roku obowiązuje ustawa o KSC 2.0. Jak zmienia ona sytuację firm?
Nowelizacja obejmuje około 42 tysiące podmiotów w Polsce i wprowadza obowiązek zgłaszania incydentów w ciągu 24–72 godzin oraz osobistą odpowiedzialność zarządu, z karami sięgającymi 10 milionów euro. To zasadnicza zmiana jakościowa, bo aż 65 procent obowiązków wynikających z ustawy ma charakter ciągły, a nie jednorazowy. Samo przygotowanie dokumentacji zgodności nic nie daje, jeśli nie idzie za nią realny, nieprzerwany monitoring. Inaczej te dokumenty po prostu zbierają kurz w szufladzie, a odpowiedzialność i tak spada na zarząd.
Jakie znaczenie ma to dla zarządów i osób odpowiedzialnych za zgodność?
Fundamentalne. Skoro odpowiedzialność jest osobista i finansowa, zarząd nie może już traktować cyberbezpieczeństwa jako tematu wyłącznie technicznego, przerzucanego na dział IT. Potrzebuje pewności, że monitoring faktycznie działa 24 godziny na dobę, że incydenty są raportowane w wymaganym oknie czasowym i że dokumentacja odzwierciedla rzeczywisty stan infrastruktury, a nie jednorazowy audyt sprzed roku. Dlatego coraz częściej rozmawiamy nie z działem IT, tylko bezpośrednio z zarządem lub osobą odpowiedzialną za compliance, która musi umieć wykazać ciągłość działań, a nie tylko posiadanie dokumentu.
Jak sztuczna inteligencja zmienia codzienną pracę zespołu SOC?
Największą zmianą jest przejście od reagowania do przewidywania. Nowe funkcje predykcyjne w wykorzystywanych przez nas platformach oceniają ryzyko dynamicznie i wzmacniają środowisko, zanim atak się zmaterializuje, zamiast wyłącznie reagować po fakcie. AI wspiera też threat hunting w języku naturalnym i automatyzuje wstępne śledztwo w ramach incydentu. Podkreślam jednak wyraźnie: AI nie podejmuje samodzielnie decyzji o izolacji urządzenia czy blokadzie konta użytkownika – to zawsze robi certyfikowany analityk, bo w bezpieczeństwie fałszywy alarm bywa równie kosztowny, co przeoczone zagrożenie.
Firmy coraz częściej stoją przed wyborem: własny zespół bezpieczeństwa czy outsourcing. Jak Pan to widzi?
To rzadko jest wybór ideologiczny, bardziej matematyczny. Nasza usługa zaczyna się od około 8 tysięcy złotych miesięcznie w pakiecie dopasowanym do mniejszej organizacji, a standardowe wdrożenie trwa 2–4 tygodnie, z możliwością trybu przyspieszonego w 72 godziny w sytuacjach pilnych. Klient nie jest przy tym zamknięty w sztywnym kontrakcie – po pierwszym roku model jest miesięczny, a organizacja może swobodnie skalować zakres usługi wraz ze wzrostem firmy, albo połączyć nasz zespół z własnym działem IT w modelu co-managed. Przy realnym koszcie budowy własnego SOC, decyduje po prostu rachunek ekonomiczny, a nie kwestia zaufania do zewnętrznego dostawcy. Dlatego oferujemy trzy pakiety – Essential, Professional i Enterprise – różniące się między innymi zakresem funkcjonalności platform Defender, częstotliwością threat huntingu oraz czasem reakcji na incydenty krytyczne, od poniżej 15 do poniżej 10 minut.
Jak ocenia Pan rozwój rynku cyberbezpieczeństwa w Polsce w najbliższych latach?
Jesteśmy na początku systemowej zmiany standardów. Presja regulacyjna, rosnąca skala ataków wspieranych przez AI po stronie przestępców oraz brak kadr sprawiają, że model ciągłej, zarządzanej ochrony przestanie być opcją dla ambitnych, a stanie się punktem wyjścia dla każdej odpowiedzialnej organizacji – podobnie jak dziś nikt nie wyobraża sobie biura bez ubezpieczenia. Istotne będzie też to, gdzie i przez kogo dane są przetwarzane – jako polska firma stawiamy na to, by dane naszych klientów pozostawały w Polsce i Unii Europejskiej. To nie jest wyłącznie trend technologiczny, tylko ewolucja sposobu myślenia o odpowiedzialności za bezpieczeństwo firmy.
Jacek Misiuda
Prezes Zarządu SecIQ sp. z o.o. Menedżer z wieloletnim doświadczeniem w branży telekomunikacyjnej i cyberbezpieczeństwie, specjalizujący się w zgodności regulacyjnej, zarządzaniu kontraktami oraz rozwoju biznesu. Pełni również funkcję Prezesa Zarządu Space Technology Integrator, gdzie odpowiada za budowanie kompetencji w obszarze cyberbezpieczeństwa i infrastruktury telekomunikacyjnej. Związany zawodowo z Grupą StarNet Telecom, na co dzień pracuje z klientami z segmentu mid-market nad wdrażaniem modelu ciągłej ochrony zgodnej z wymaganiami NIS2 i KSC 2.0.
Przeczytaj także: Edukacja zespołu jako podstawa bezpiecznego biznesu
Last Updated on 5 listopada, 2026 by Aleksandra Fenikowska