
NIS2: nie tylko IT, ale gotowość całej organizacji
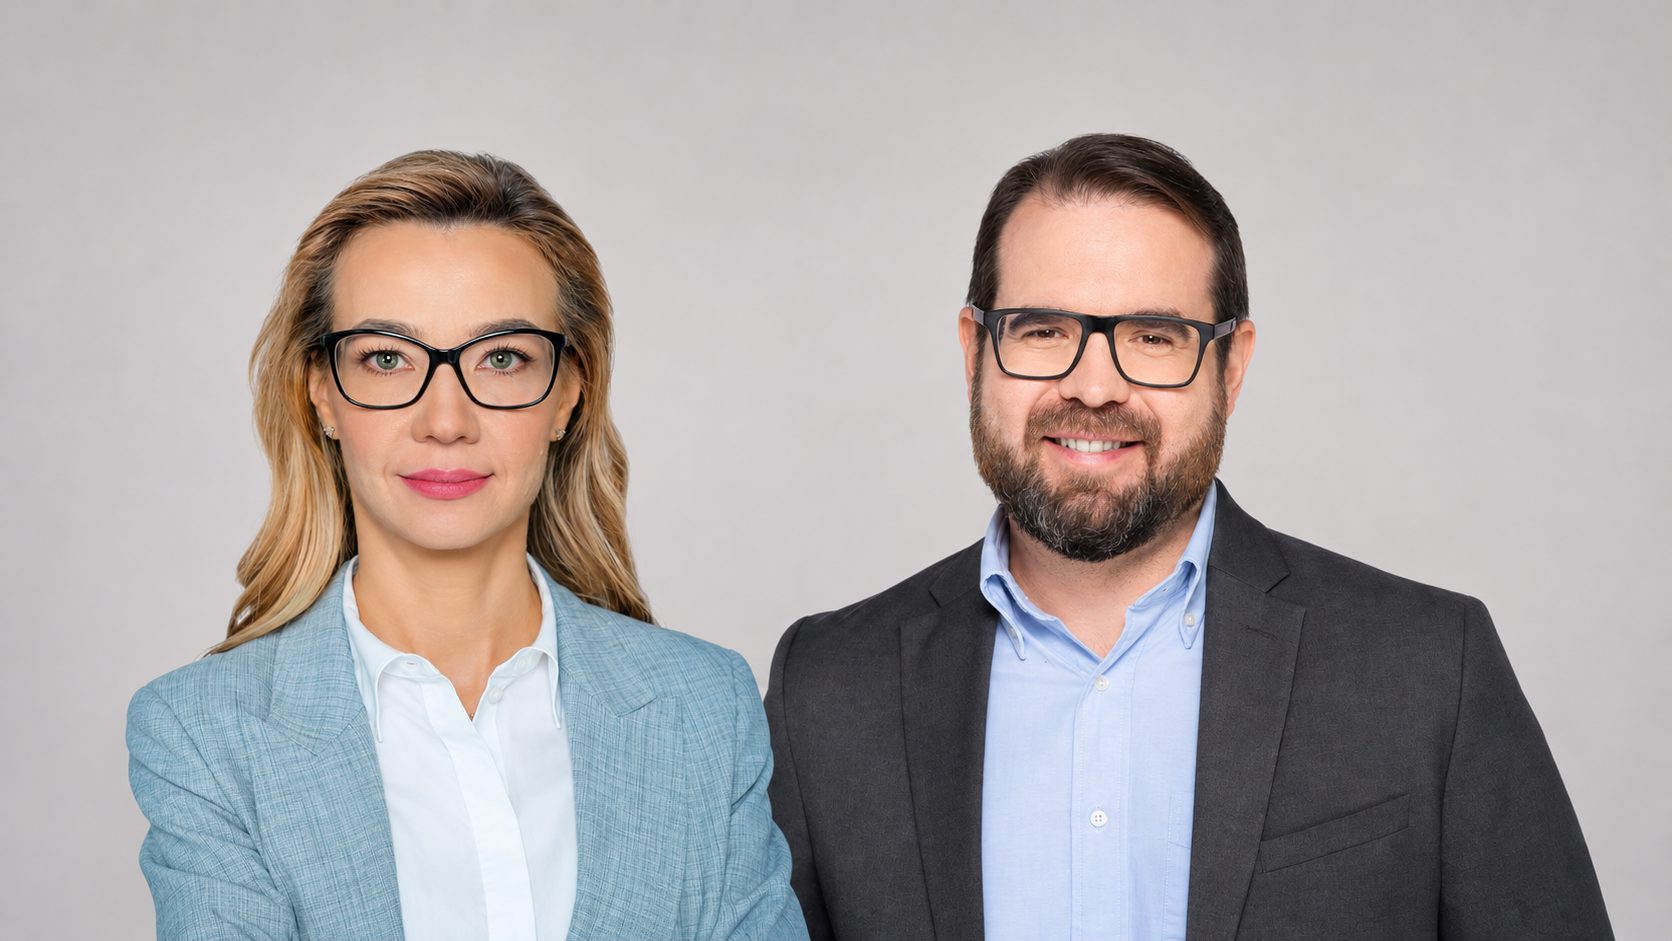
Rozmawiamy z ekspertami Forvis Mazars: Joanną Orłowską-Filipowicz, Partnerką w Dziale Doradztwa, oraz Jakubem Mroziewiczem, IT Audit Managerem.
Szacuje się, że wymogi NIS2 dotyczą ok. 160 tys. podmiotów w UE, w tym blisko 38 tys. w Polsce. O nowych obowiązkach, odpowiedzialności zarządów i praktycznych aspektach spełnienia wymagań dyrektywy rozmawiamy z ekspertami Forvis Mazars: Joanną Orłowską-Filipowicz, Partnerką w Dziale Doradztwa, oraz Jakubem Mroziewiczem, IT Audit Managerem.
NIS2 często traktowana jest jako kolejny obowiązek regulacyjny. Dlaczego zarządy powinny spojrzeć na nią szerzej?
Joanna: Warto postrzegać NIS2 jako element wzmacniający odporność biznesową organizacji. Dyrektywa dotyczy kluczowych obszarów funkcjonowania firmy, od zarządzania ryzykiem i ciągłości działania po współpracę z dostawcami i reagowanie na kryzysy. Cyberincydent może sparaliżować sprzedaż, produkcję czy obsługę klientów. Dlatego NIS2 jest przede wszystkim sprawdzianem zdolności organizacji do utrzymania kluczowych procesów i podejmowania właściwych decyzji pod presją.
Jeżeli organizacja ustali, że podlega NIS2, od jakich działań powinna zacząć?
Jakub: Punktem wyjścia powinna być analiza luk w obszarach zarządzania ryzykiem, reagowania na incydenty, ochrony danych, współpracy z dostawcami oraz odpowiedzialności zarządu. Pozwala ona ocenić skalę zmian i zaplanować kolejne działania. NIS2 jest często większym wyzwaniem organizacyjnym niż początkowo się wydaje.
Na czym zarządy powinny skoncentrować się w pierwszej kolejności, aby przygotowania do NIS2 nie ograniczyły się do formalnego spełnienia wymogów?
Joanna: Pierwszym zadaniem zarządu powinno być zbudowanie jasnego modelu odpowiedzialności za cyberbezpieczeństwo i połączenie działań IT, biznesu, compliance, zarządzania ryzykiem oraz zakupów w jeden plan. Największym zagrożeniem nie jest brak procedur, lecz sytuacja, w której mimo istniejącej dokumentacji nie wiadomo, kto w momencie incydentu podejmuje decyzje i jak zapewnić ciągłość działania.
Często słyszy się, że NIS2 zwiększa odpowiedzialność zarządów. Co to oznacza w praktyce?
Joanna: W praktyce oznacza to, że cyberbezpieczeństwo nie jest wyłącznie kwestią technologiczną, lecz elementem zarządzania ryzykiem biznesowym. Kierownictwo powinno rozumieć najważniejsze ryzyka, zatwierdzać sposób zarządzania nimi i nadzorować skuteczność rozwiązań. Nie chodzi o to, by członkowie zarządu stali się ekspertami technicznymi, ale by potrafili oceniać ryzyka, podejmować właściwe decyzje i nadzorować gotowość organizacji.
Dlaczego tak ważna jest współpraca między zespołami bezpieczeństwa, ochrony danych i dostawcami?
Jakub: Ponieważ dziś ryzyko nie kończy się na granicach organizacji ani jednego działu. Atak ransomware czy wyciek danych uruchamiają zarówno działania techniczne, jak i obowiązki wynikające z RODO, a problem po stronie dostawcy może szybko stać się problemem całego biznesu. Dlatego NIS2 tak mocno zwraca uwagę na współpracę między obszarami odpowiedzialnymi za cyberbezpieczeństwo oraz bezpieczeństwo łańcucha dostaw.
Jakie słabe punkty najczęściej ujawniają przygotowania do NIS2?
Jakub: Paradoksalnie problemem często nie jest sama technologia, lecz to, czy przyjęte rozwiązania działają w praktyce. Ocena gotowości ujawnia m.in. niespójne procesy reagowania na incydenty, niepełną wiedzę o zależnościach od dostawców oraz procedury, które istnieją na papierze, ale nie były testowane. To właśnie te obszary najczęściej wymagają uporządkowania.
Co ostatecznie przesądzi o tym, czy organizacja jest rzeczywiście gotowa na wymagania NIS2?
Joanna: O rzeczywistej gotowości nie świadczy sama dokumentacja, lecz zdolność organizacji do podejmowania właściwych decyzji i utrzymania kluczowych procesów pod presją. Dlatego procedury, role i ścieżki eskalacji powinny być regularnie testowane. Dopiero wtedy można ocenić, czy zarząd i kluczowe zespoły potrafią skutecznie współpracować. Właśnie w tym sensie NIS2 jest nie tylko testem zgodności, ale także testem odporności organizacji.
Forvis Mazars
Forvis Mazars to globalna sieć świadcząca usługi audytorsko-doradcze. Działa w ponad 100 krajach i terytoriach, oferując swoim klientom wiedzę i doświadczenie ponad 40 tys. wybitnych specjalistów. W Polsce obecna od 1992 roku.
Forvis Mazars zajmuje w Polsce wiodącą pozycję na rynku usług profesjonalnych, takich jak: audyt i usługi atestacyjne, outsourcing księgowy i płacowo-kadrowy, doradztwo podatkowe i finansowe (transakcje M&A, finansowanie), konsulting oraz ESG i zrównoważony rozwój. Zatrudniając ponad 400 wyjątkowych specjalistów, obsługuje ponad 1000 różnej wielkości polskich i międzynarodowych przedsiębiorstw, w tym spółki notowane na Giełdzie Papierów Wartościowych (GPW) w Warszawie.
Przeczytaj także: Odpowiedzialność społeczna w praktyce: Równe płace i etyczny łańcuch wartości
Last Updated on 16 listopada, 2026 by Aleksandra Fenikowska